

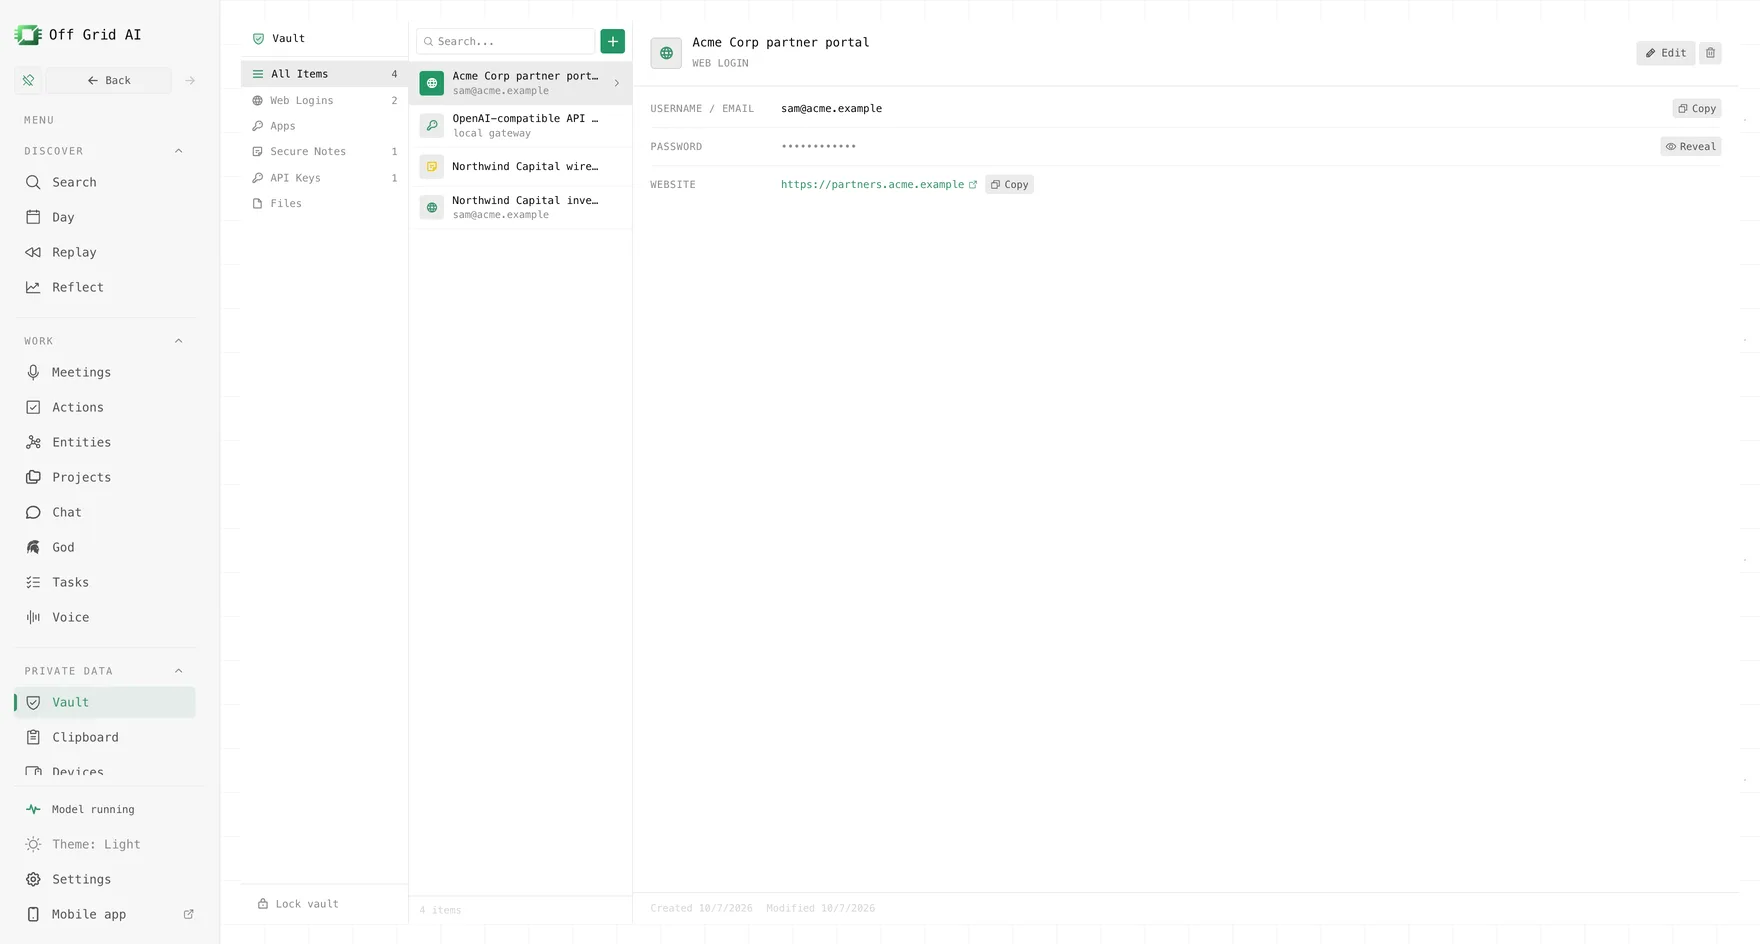
API 密钥很容易丢在某个临时文件或旧消息里。OGAD(Off Grid AI Desktop)在本地加密的 Vault 中为它准备了专门的 API Key 条目。给令牌配上清楚的标签,需要时找到它,再复制到你要用的工具里。
你想用 Off Grid AI 做什么?
有想让我们支持的功能或用法吗?告诉我们你想做什么、用的是什么设备。
Vault 是正式发布的 Mac 和 Windows 桌面版中的 Pro 功能。保存密钥不需要 AI 模型,本地存储流程也不需要云端密码库服务。离线使用之前,先完成安装和 Pro 设置。
给每个密钥起一个以后看得懂的名字
真正有用的不只是把令牌藏起来。用之前,你要知道它属于哪个账户、哪个环境、做什么用。OGAD 的 API Key 条目把密钥本身和你浏览时看到的标题、标签分开。
一个简单的命名方式就够了:
| 字段 | 示例内容 |
|---|---|
| Title | 个人项目,测试 API |
| Label / Name | Development |
| Key / Token | 真正的密钥值 |
| Notes | 用途、创建日期,以及去哪里轮换 |
令牌放在 Key / Token 里,不要写进标题或标签。备注可以说明这个条目,但不要重复密钥本身。几个月后回来看时,这能帮你区分开发用的密钥和另一个账户的密钥。
这些条目类型和本地加密存储在 OGAD 0.0.51 中提供,包括正式发布的 Windows 安装包。
这个密码库提供什么保护?
OGAD 以加密的 KDBX 格式把数据库存在本地。打开它需要你的主密码和一个由设备生成的密钥。密钥值只有在你要求时才显示,不会在条目列表里一直明文显示。
这保护的是保存下来的密码库。一旦你复制了令牌,文本就进入系统剪贴板,可能被剪贴板历史软件记录,或者进入你粘贴的应用。不想让密钥被记下时,先暂停剪贴板记录,也检查一下单独的剪贴板同步设置。
密码库也不会改变 API 密钥的权限或有效期,这些仍由签发它的服务决定。服务支持的话,尽量使用权限范围窄的密钥,需要时到那个服务里轮换密钥。
开始使用
在保存重要令牌之前,先建好密码库,用一个不机密的条目测试一下。然后再用专门的 API Key 类型保存真正的值。
- 在启用了 Pro 的 OGAD 中打开 Vault。
- 创建主密码,把恢复短语安全地保存在密码库之外。
- 选择 New entry → API Key。
- 填写 Title、Label / Name 和 Key / Token。
- 加一句简短的用途说明,然后点 Save。
- 锁上密码库,再解锁,找到这个条目。
第一次测试保存和解锁时,可以用 example-token-not-a-real-key 这样的假值。永远不要只是为了测试流程,就把真实令牌放进教程截图或聊天请求里。
搜索用的是标题和标签这类可见的识别字段。你不需要把每个令牌都显示出来才能找到对的那个。
有意识地使用令牌
打开对应的条目,需要时显示密钥值,再复制到要用的地方。粘贴之前确认目标应用和环境。好的标签能避免把测试项目和正式项目搞混。
Vault 是本地存储工具。存进去的令牌不会自动注入到命令行、开发环境、CI 任务或应用设置里,用在哪里由你决定。
轮换之后,把保存的条目更新成新签发的密钥。不要以为改了密码库里的条目,旧令牌就作废了。作废必须在拥有它的服务那里操作。
保留上下文,但不多留副本
一条简短的备注就足以让你以后会用这个密钥:它做什么用、属于哪个账户、在哪里管理。不要把密钥粘贴到好几个备注字段里,也不要在项目旁边再留一份未加密的”备份”。
如果你已经有配置文件,File 条目类型可以保存一份小的加密副本。但这不会把原来的配置文件从硬盘上删除。工作副本和密码库里的副本要分开对待。
用完后锁上密码库。应用为此提供了 Lock vault;不要以为只关掉一个条目就锁住了数据库。
既要能访问,也要防丢失
恢复短语要保密,并放在密码库之外。为密码库数据和必要的恢复材料留好合适的备份。恢复短语没法凭空重建丢失的条目。
设备绑定也意味着,只把数据库文件搬到另一台电脑,并不等于能像在原来的电脑上一样解锁。需要时按恢复流程操作,备好它要求的文件和短语。
先存一个你能清楚认出的密钥
下载 OGAD,创建一个 API Key 条目,写清楚用途和环境标签。检查一遍锁定和解锁流程,再把真正的令牌放进受保护的字段。这样你就有一个本地的地方可以取用它,不必依赖云端密码库。